BUSINESS · 03/2026
Kybernetická bezpečnost: nová součást kvality a důvěry
Nemocnice a kliniky patří k nejčastějším cílům kybernetických útoků a nový zákon o kybernetické bezpečnosti se nově dotýká i menších zdravotnických zařízení. Vladěna Sasková z Národního úřadu pro kybernetickou a informační bezpečnost vysvětluje, co je v sázce, kde jsou největší slabiny českého zdravotnictví a na co se má pacient na klinice zeptat.
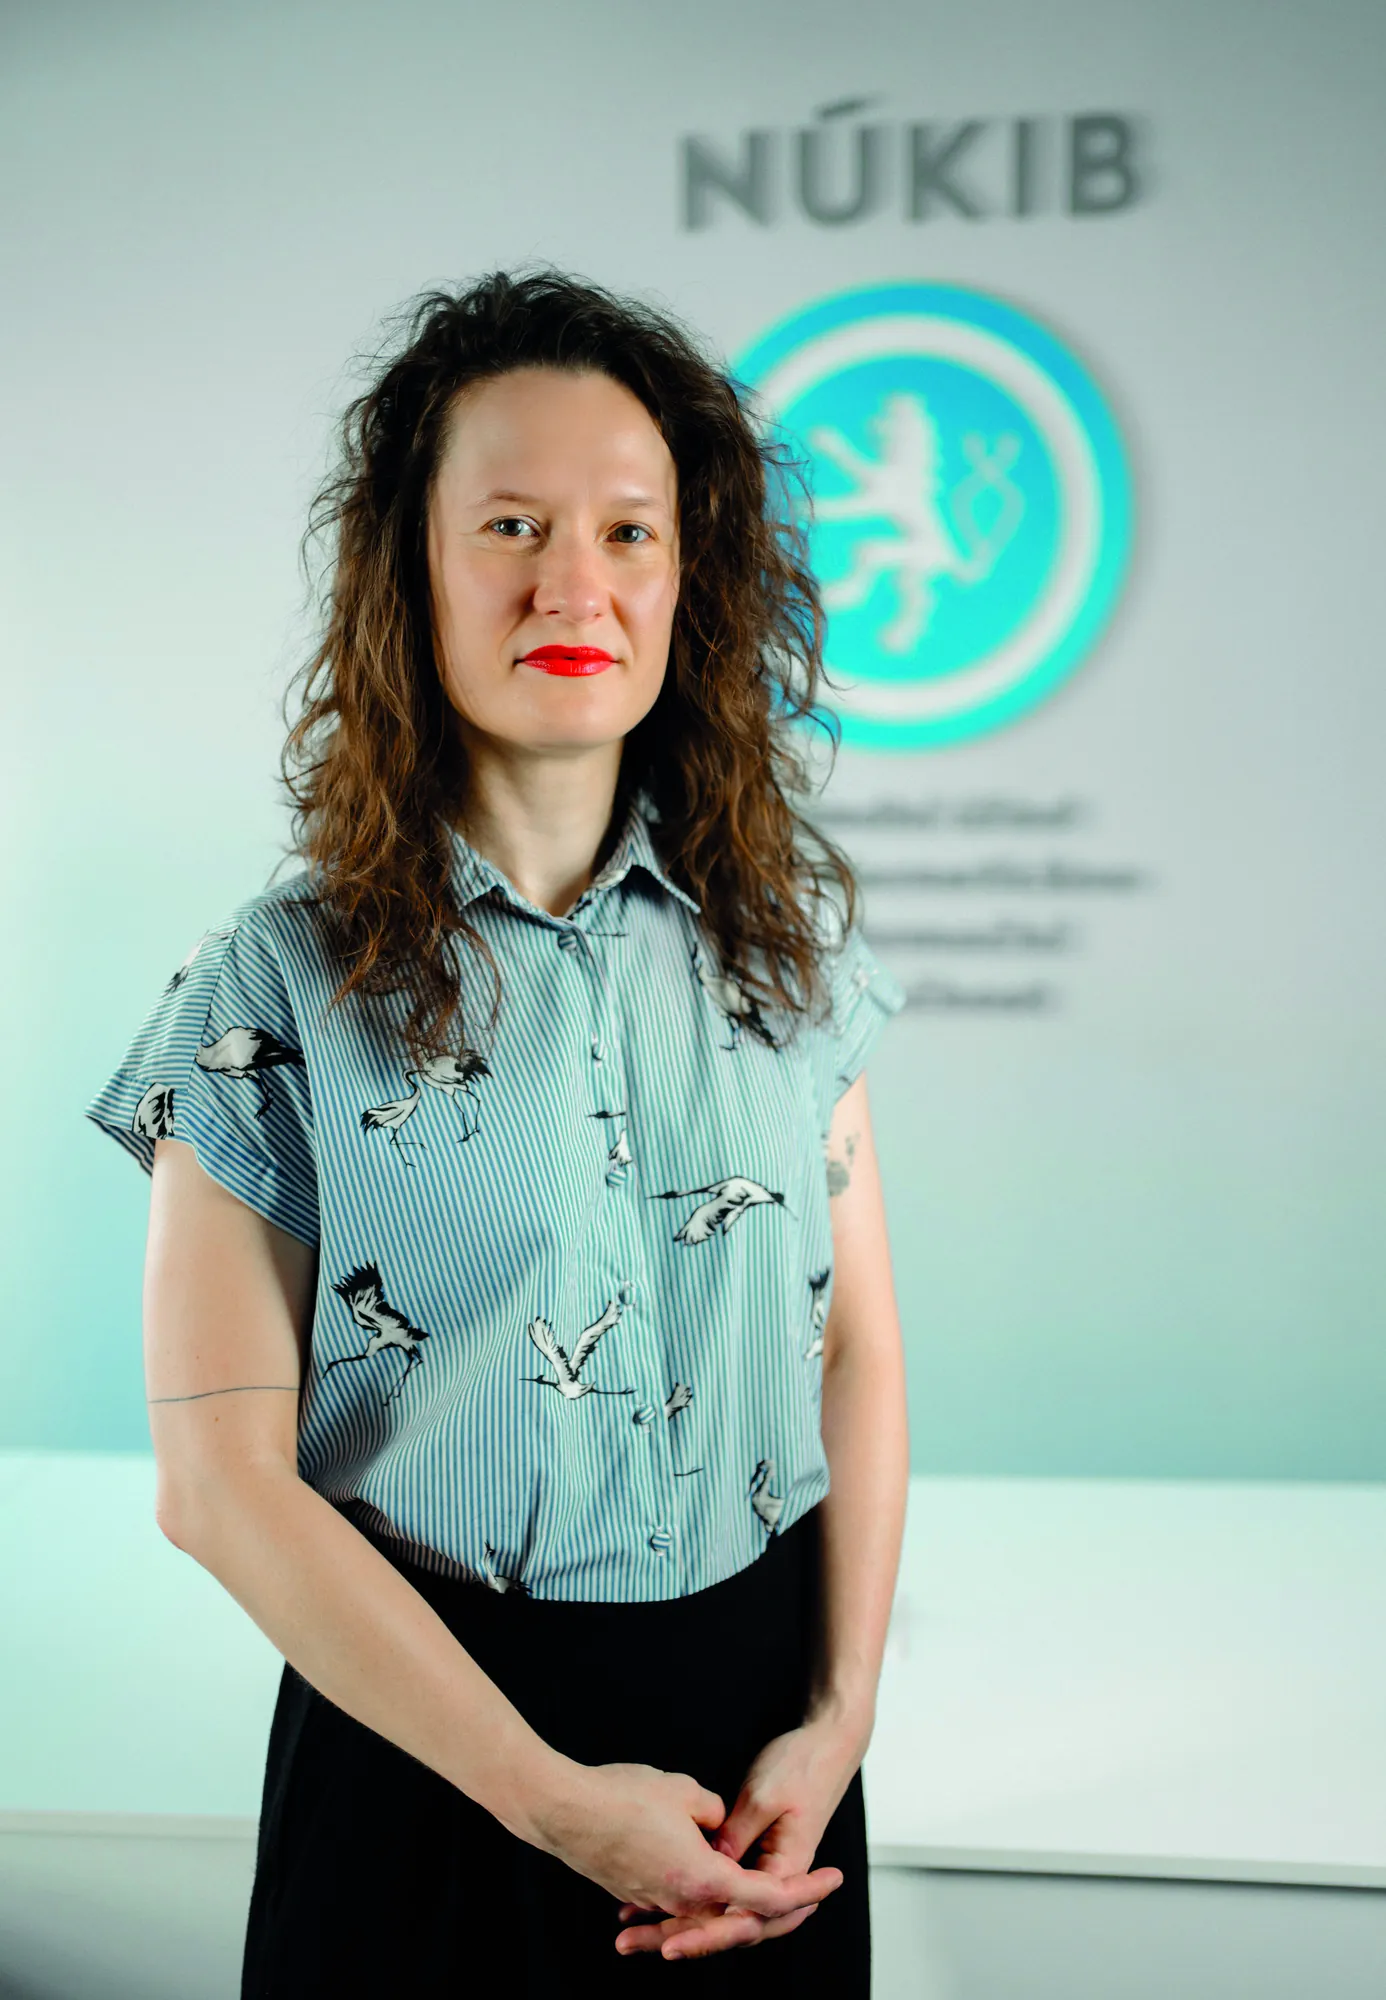
Proč je kybernetická bezpečnost nemocnic a zdravotnických zařízení dnes tak citlivé téma – co všechno je v sázce, když dojde k útoku?
Nemocnice a zdravotnická zařízení obecně jsou jedním z nejoblíbenějších cílů kybernetických útoků, a to z mnoha důvodů. Ačkoli se to nemusí na první pohled zdát, nemocnice jsou protkány informačními systémy a jen stěží se bez nich obejdou – systémy jsou využívány pro evidenci pacientů, plánování zákroků, uchovávání a sdílení dat o zdravotním stavu, ale také pro vyšetření a operace samotné. Jen málokterý zákrok se obejde bez automatizovaného zdravotnického přístroje, laboratorní vyšetření bez funkčních systémů také neprovedete. Důsledkem závažného narušení kybernetické bezpečnosti nemocnice je tak nevyhnutelně zastavení poskytování zdravotních služeb. To nemusí být problém u plánovaných operací nebo preventivních vyšetření, ale je to zásadní problém při řešení akutních stavů a neodkladných zákroků.
Nejde ale jen o poskytování zdravotních služeb – zdravotnická zařízení uchovávají extrémní množství citlivých zdravotních údajů. Asi nikdo z nás nechce, aby po internetu volně kolovaly informace o tom, na co jsme alergičtí, že máme vysoký tlak, chodíme dvakrát měsíčně k terapeutovi, byli jsme na operaci srdce nebo že nám či našemu blízkému byla diagnostikována rakovina. Tyto údaje jsou na černém trhu žádané a velmi snadno zpeněžitelné. Člověk pak ani nemusí být nijak významně exponován, aby byly jeho zdravotní údaje zneužity pro cílený útok.
Z praxe známe mnoho případů, kdy lidé, kteří ani nezastávali nijak významné pozice, ale měli přístup k citlivým firemním informacím, byli terčem cílené sabotážní činnosti. Únik citlivých údajů pak útočníkům jejich počínání velmi usnadňuje.
Setkáváte se v poslední době s nárůstem útoků na zdravotnická zařízení? Jaká je aktuální situace v České republice a v Evropě a v čem se český přístup liší od jiných zemí?
Řekla bych, že počet útoků setrvale roste napříč sektory a zdravotnictví v tomto není výjimkou. To je dáno především automatizací procesů na straně útočníků a bohužel i setrvalým podceňováním kybernetických hrozeb na straně veřejnosti. V rámci Evropy jsme na tom všichni srovnatelně, což je dáno podobností technického i legislativního prostředí i hrozeb, kterým čelíme.
Většina incidentů, se kterými se na NÚKIB setkáváme, není důsledkem nijak sofistikovaných kampaní. Útočníci většinou ani necílí specificky na konkrétní sektor. Naopak, většinou se jedná o situace, kdy je škodlivý kód vypuštěn do světa a po cestě dříve či později natrefí na díru v zabezpečení, kterých je bohužel u zdravotnických zařízení stále velké množství. Pokud pak nemocnice nemá dobře nastavené interní prostředí (oddělené sítě, zabezpečené prostupy, dvoufaktorové ověření), je neštěstí na spadnutí. Zajišťování kybernetické bezpečnosti není jen o nákupu nejmodernějších zařízení, ale ve velké míře i o přístupu vedení organizace k rizikům nebo o ochotě lékařů vzdát se části svého pohodlí ve prospěch bezpečnosti informačních systémů, které používají. Bohužel se pořád setkáváme s tím, že lékaři odmítají používat bezpečnější formy přihlášení s odůvodněním, že je to zdržuje, nebo řeší na pracovních stanicích svou osobní korespondenci, stahují filmy z pochybných úložišť apod.
Zajišťování kybernetické bezpečnosti není jen o nákupu nejmodernějších zařízení.
Co je nařízení MDR (Medical Device Regulation) a proč se týká i kybernetické bezpečnosti zdravotnických přístrojů? Co by si z něj měli odnést provozovatelé soukromých zdravotnických zařízení?
Nařízení MDR je evropská regulace, která upravuje požadavky na zdravotnické prostředky, které jsou uváděny na trh Evropské unie. Zjednodušeně tedy stanoví, co vše musí zdravotnické prostředky splňovat, abychom je v Unii mohli používat. Nařízení řeší požadavky komplexně a týká se celého řetězce od výroby, přes dovoz, distribuci až po používání prostředků. Stejně jako když si kupujete televizi nebo ledničku a očekáváte, že zařízení bude splňovat funkční, bezpečnostní a environmentální standardy, MDR má za cíl tato očekávání naplnit i v oblasti zdravotnických prostředků. Pacienti i provozovatelé zdravotnických zařízení tedy mohou mít větší důvěru v to, že jim zdravotnický prostředek neublíží nebo že bude fungovat spolehlivě a bezpečně. Bohužel kybernetická bezpečnost zdravotnických prostředků dosud nebyla systematicky řešena, což se aktuálně snažíme napravit novelizací nařízení, kam začlenění přísnějších požadavků na kybernetickou bezpečnost prosazujeme.
Jak konkrétně revize MDR mění nároky na výrobce a provozovatele zdravotnické techniky – co se pro ně v praxi mění?
Nařízení MDR je v platnosti již od roku 2017, nicméně v současné době prochází cílenou revizí reagující na nedostatky, na které se přišlo v průběhu jeho aplikace v praxi, zejména co se týče omezení dostupnosti některých zdravotnických prostředků a rozdílné aplikační praxe napříč členskými státy Evropské unie. Cílem revize je především zjednodušit a zpřesnit vybrané požadavky MDR a snížit administrativní zátěž pro výrobce zdravotnických prostředků i kontrolní orgány, čímž se posílí dostupnost zdravotnických prostředků na unijním trhu, a to např. i prostředků určených pro malé skupiny pacientů.
Nový zákon o kybernetické bezpečnosti, který převádí směrnici NIS2 do českého práva, výrazně rozšiřuje okruh povinných subjektů. Co to v praxi znamená pro menší a střední kliniky nebo soukromé zdravotnické sítě? Jak jim NÚKIB pomáhá se v nové legislativě zorientovat?
Nový zákon přinesl významné rozšíření subjektů, na které se požadavky v oblasti kybernetické bezpečnosti vztahují, a to i v oblasti poskytování zdravotní péče. Logika stojící za tímto rozšířením je velmi jednoduchá – informační systémy jsou běžnou součástí zdravotnictví a nelze se tvářit, že jen proto, že jsem malá klinika, se mě problém možného úniku citlivých dat nebo přerušení poskytování zdravotních služeb netýká. Zařazení do regulace však není žádná katastrofa, většina nově regulovaných subjektů zákonné požadavky již plní, nebo by je plnit měli ve svém vlastním zájmu, neboť jde o minimální bezpečnostní základ, bez kterého se v dnešním světě neobejdou. Pro spoustu subjektů tak půjde o minimální úpravy a nízké investice. Pokud však někdo kybernetickou bezpečnost systematicky neřídí a neřeší, pak náklady samozřejmě narostou.
Zároveň doporučuji navštívit internetové stránky NÚKIB (portal.nukib.gov.cz), kde jsme pro regulované subjekty připravili spoustu metodických materiálů a pomůcek, jak si s novými povinnostmi poradit. Lidé zde naleznou kalkulačku pro určení, zda jejich organizace do regulace spadá, a spoustu podpůrných materiálů pro lepší pochopení toho, co a v jakém rozsahu je potřeba v organizaci zavést.
Je podle vás česká zdravotnická infrastruktura na tyto požadavky připravená? Kde vidíte největší slabiny?
Požadavky stanovené zákonem o kybernetické bezpečnosti jsou v převážné míře postaveny na mezinárodně uznávaných bezpečnostních standardech, které jsou v praxi hojně využívány. Zdravotnická infrastruktura není v kontextu jiných regulovaných sektorů nijak výjimečná a mnohé organizace tyto mezinárodní standardy již samy dodržují. Druhou věcí je samozřejmě ochota organizací investovat čas, energii a peníze do zavedení systému řízení kybernetické bezpečnosti – nedostatek porozumění kybernetickým rizikům, neochota připustit si, že jde o reálný problém, nedostatek peněz ve zdravotnictví, to jsou jen některé z aspektů, které považuji za největší překážky zvýšení úrovně zabezpečení zdravotnického sektoru jako celku. Spoustu z nich NÚKIB aktivně řeší prostřednictvím své osvěty, vzdělávání, metodického vedení a komunikace s Ministerstvem zdravotnictví, SÚKL i jednotlivými zdravotnickými zařízeními. Bez aktivního přístupu na straně zdravotnických zařízení se však neobejdeme.
Jak vypadá mezinárodní spolupráce v oblasti kyberbezpečnosti zdravotnictví – sdílí si evropské státy zkušenosti a hrozby navzájem?
Spolupráce států Evropské unie v oblasti sdílení informací o hrozbách a zranitelnostech funguje velmi dobře. Z povahy věci není omezena jen na zdravotnictví, neboť kybernetické hrozby i zranitelnosti jsou v převážné míře společné pro všechny sektory. S ostatními státy si předáváme informace o aktuálním dění, konzultujeme, sdílíme analýzy. Velkou roli v unijním ekosystému hraje také agentura ENISA, která do spolupráce členských států vnáší nadnárodní perspektivu. Všechny relevantní informace pak prostřednictvím Portálu NÚKIB předáváme přímo regulovaným zdravotnickým zařízením. Zdravotnický sektor má pak i další specifické aktivity, do kterých NÚKIB sice není zapojen, avšak které dále podporují přeshraniční spolupráci mezi jednotlivými poskytovateli.
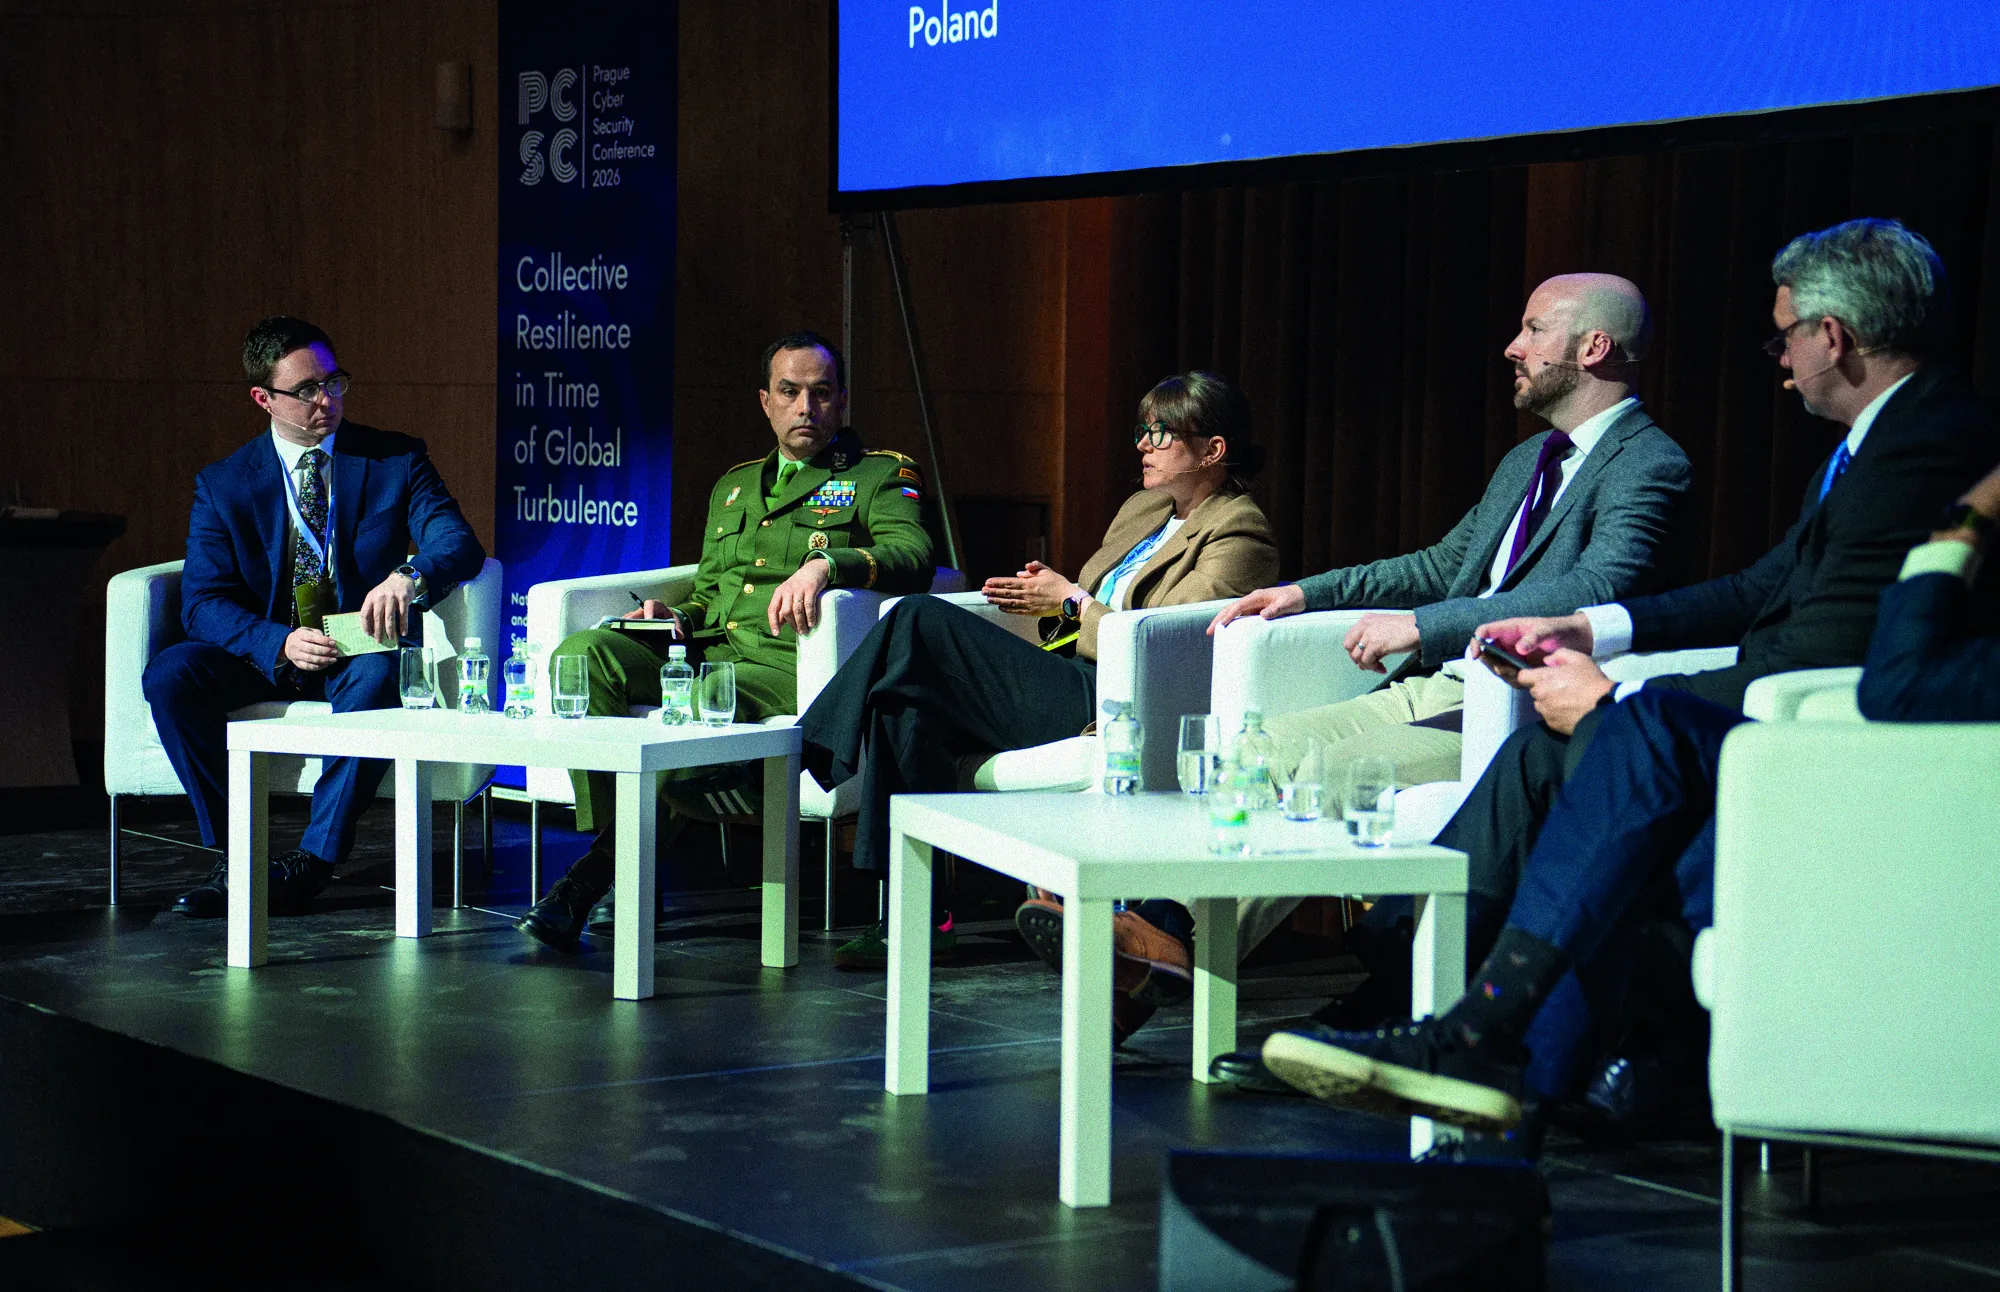
Bez důvěry není sdílení.
NÚKIB letos znovu pořádal Prague Cyber Security Conference – jaká témata rezonovala nejvíc?
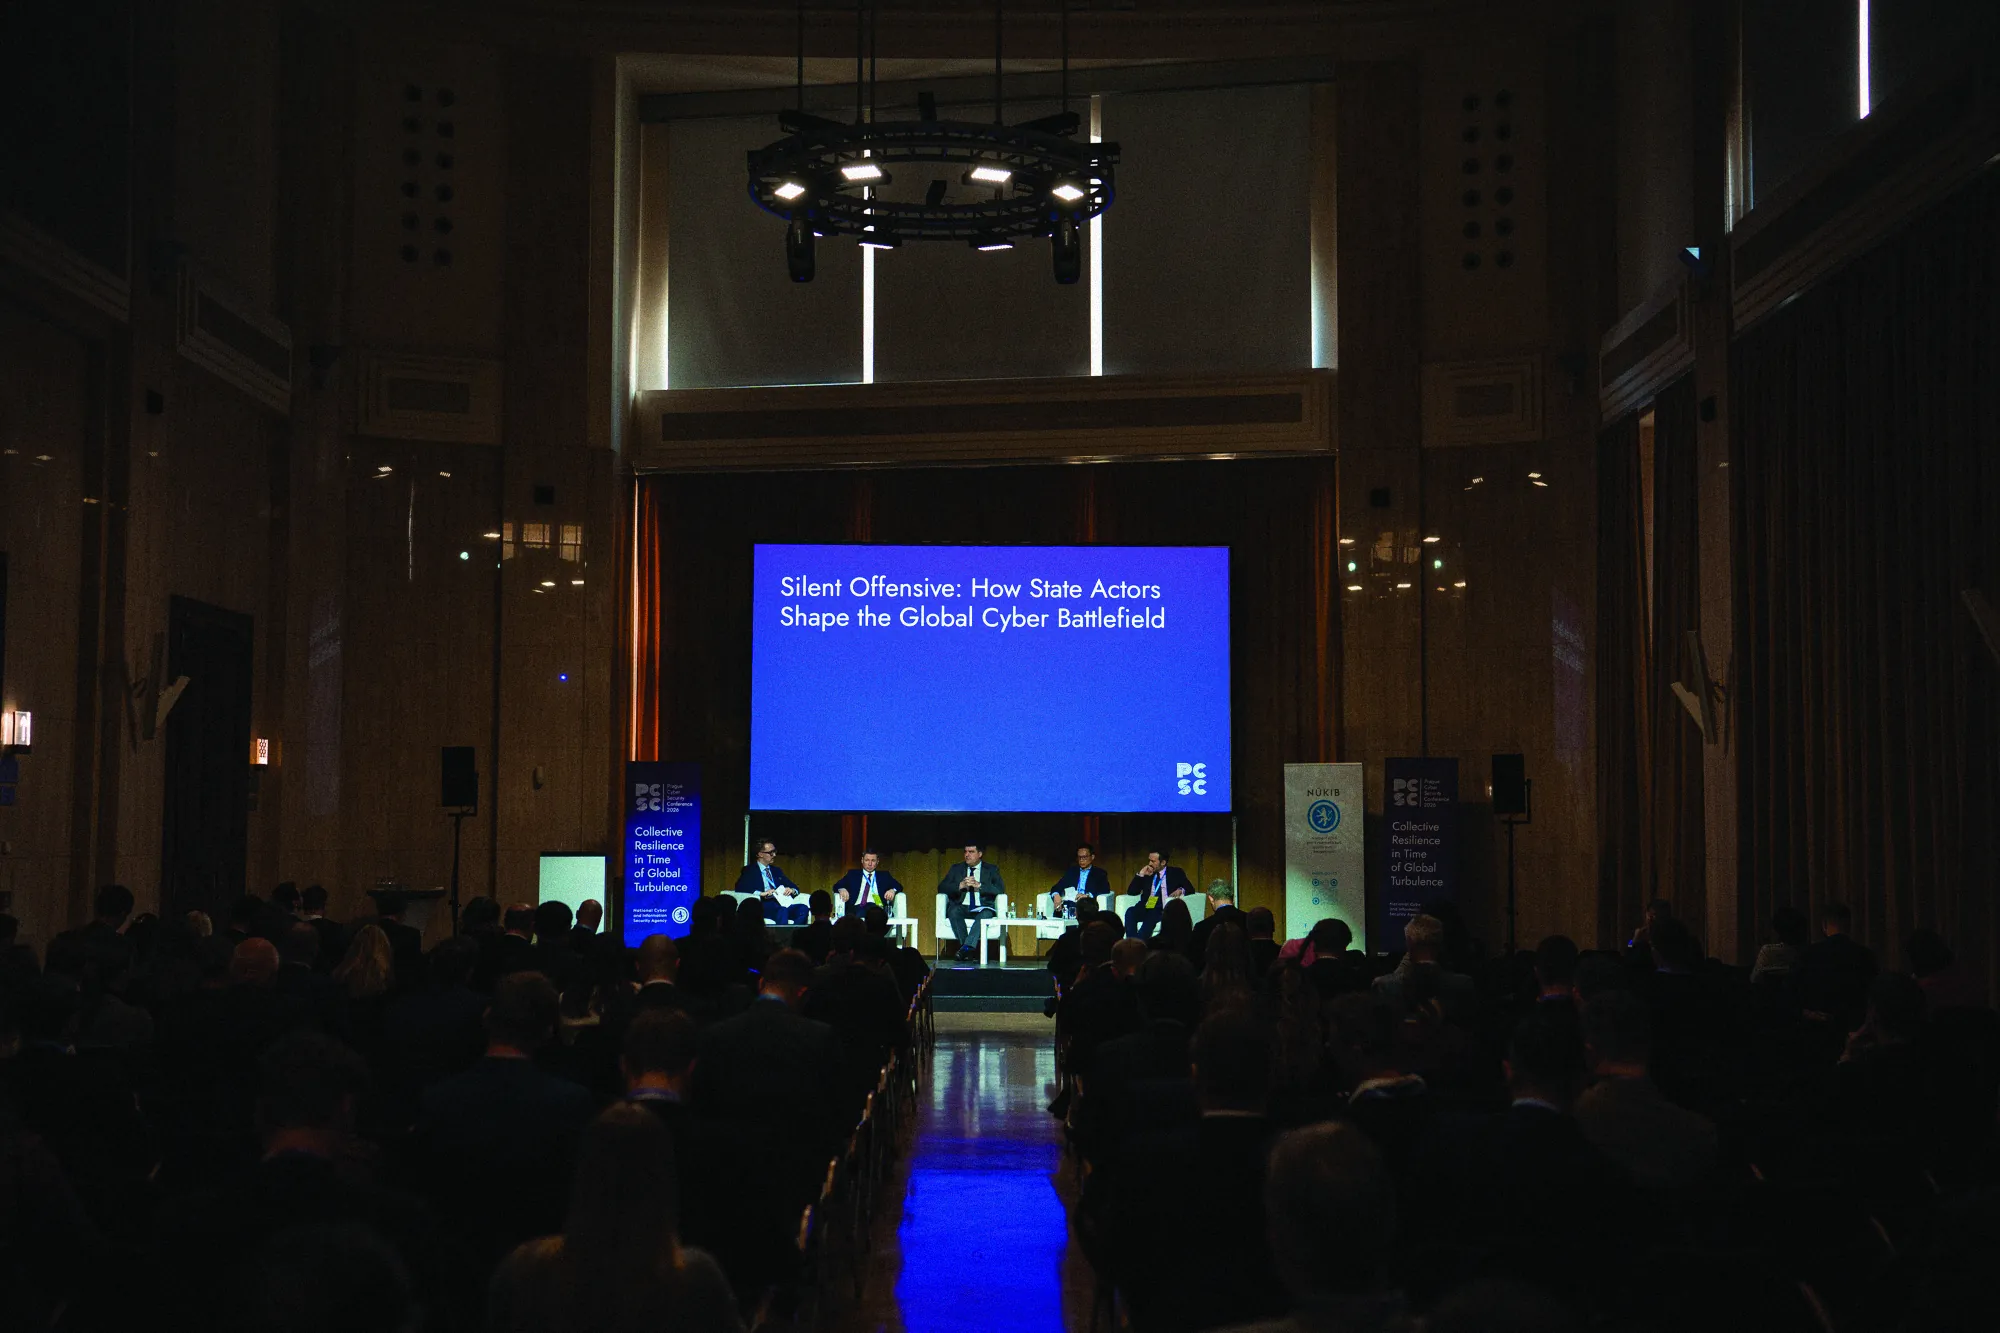
Jsem velmi ráda, že mohu Prague Cyber Security Conference označit za etablovanou mezinárodní kyberbezpečnostní konferenci, která má renomé v Evropě i mimoevropských zemích. Tematicky se každý rok snažíme reflektovat aktuální dění i dlouhotrvající trendy. Letošní ročník se zaměřil mj. na bezpečnost dodavatelských řetězců, postkvantovou kryptografii, roli AI v kybernetické bezpečnosti nebo reakce na kybernetické bezpečnostní incidenty. Konference slouží především jako platforma pro sdílení informací a zkušeností mezi odborníky, propojování veřejné sféry a soukromého sektoru a budování důvěry mezi partnery z celého světa. Veřejnost těží z konference zprostředkovaně – sdílení informací a zkušeností je v oblasti kybernetické bezpečnosti zásadní, přičemž platí, že bez důvěry není sdílení. Bez našich partnerů z dalších zemí bychom přitom nemohli dělat svou práci v kvalitě, na kterou jsou naše regulované subjekty zvyklé.
Na závěr – co byste doporučila běžnému pacientovi nebo návštěvníkovi soukromé kliniky? Existují jednoduché věci, na které by si měl dávat pozor, pokud jde o ochranu svých zdravotních dat a digitální bezpečnost?
Běžným pacientům bych doporučila zajímat se o to, jakým způsobem jsou jejich zdravotní data zpracovávána, případně jak se zařízení staví k zabezpečování svých systémů. Určitě bych zbystřila v případě, kdy by po mně klinika chtěla vyplnit citlivé zdravotní údaje přes nezabezpečenou webovou stránku nebo pokud by mi citlivé údaje zaslala nezaheslovaným souborem e-mailem. Pokud má pacient obavu o bezpečnost svých dat a zároveň má možnost volby jiného zařízení, určitě je namístě ji využít.
3 otázky, které se vyplatí položit na klinice
- Jak chráníte moje zdravotní údaje?
- Jakým způsobem mi budete posílat zdravotní dokumentaci?
- Co se stane, pokud dojde ke kybernetickému incidentu?
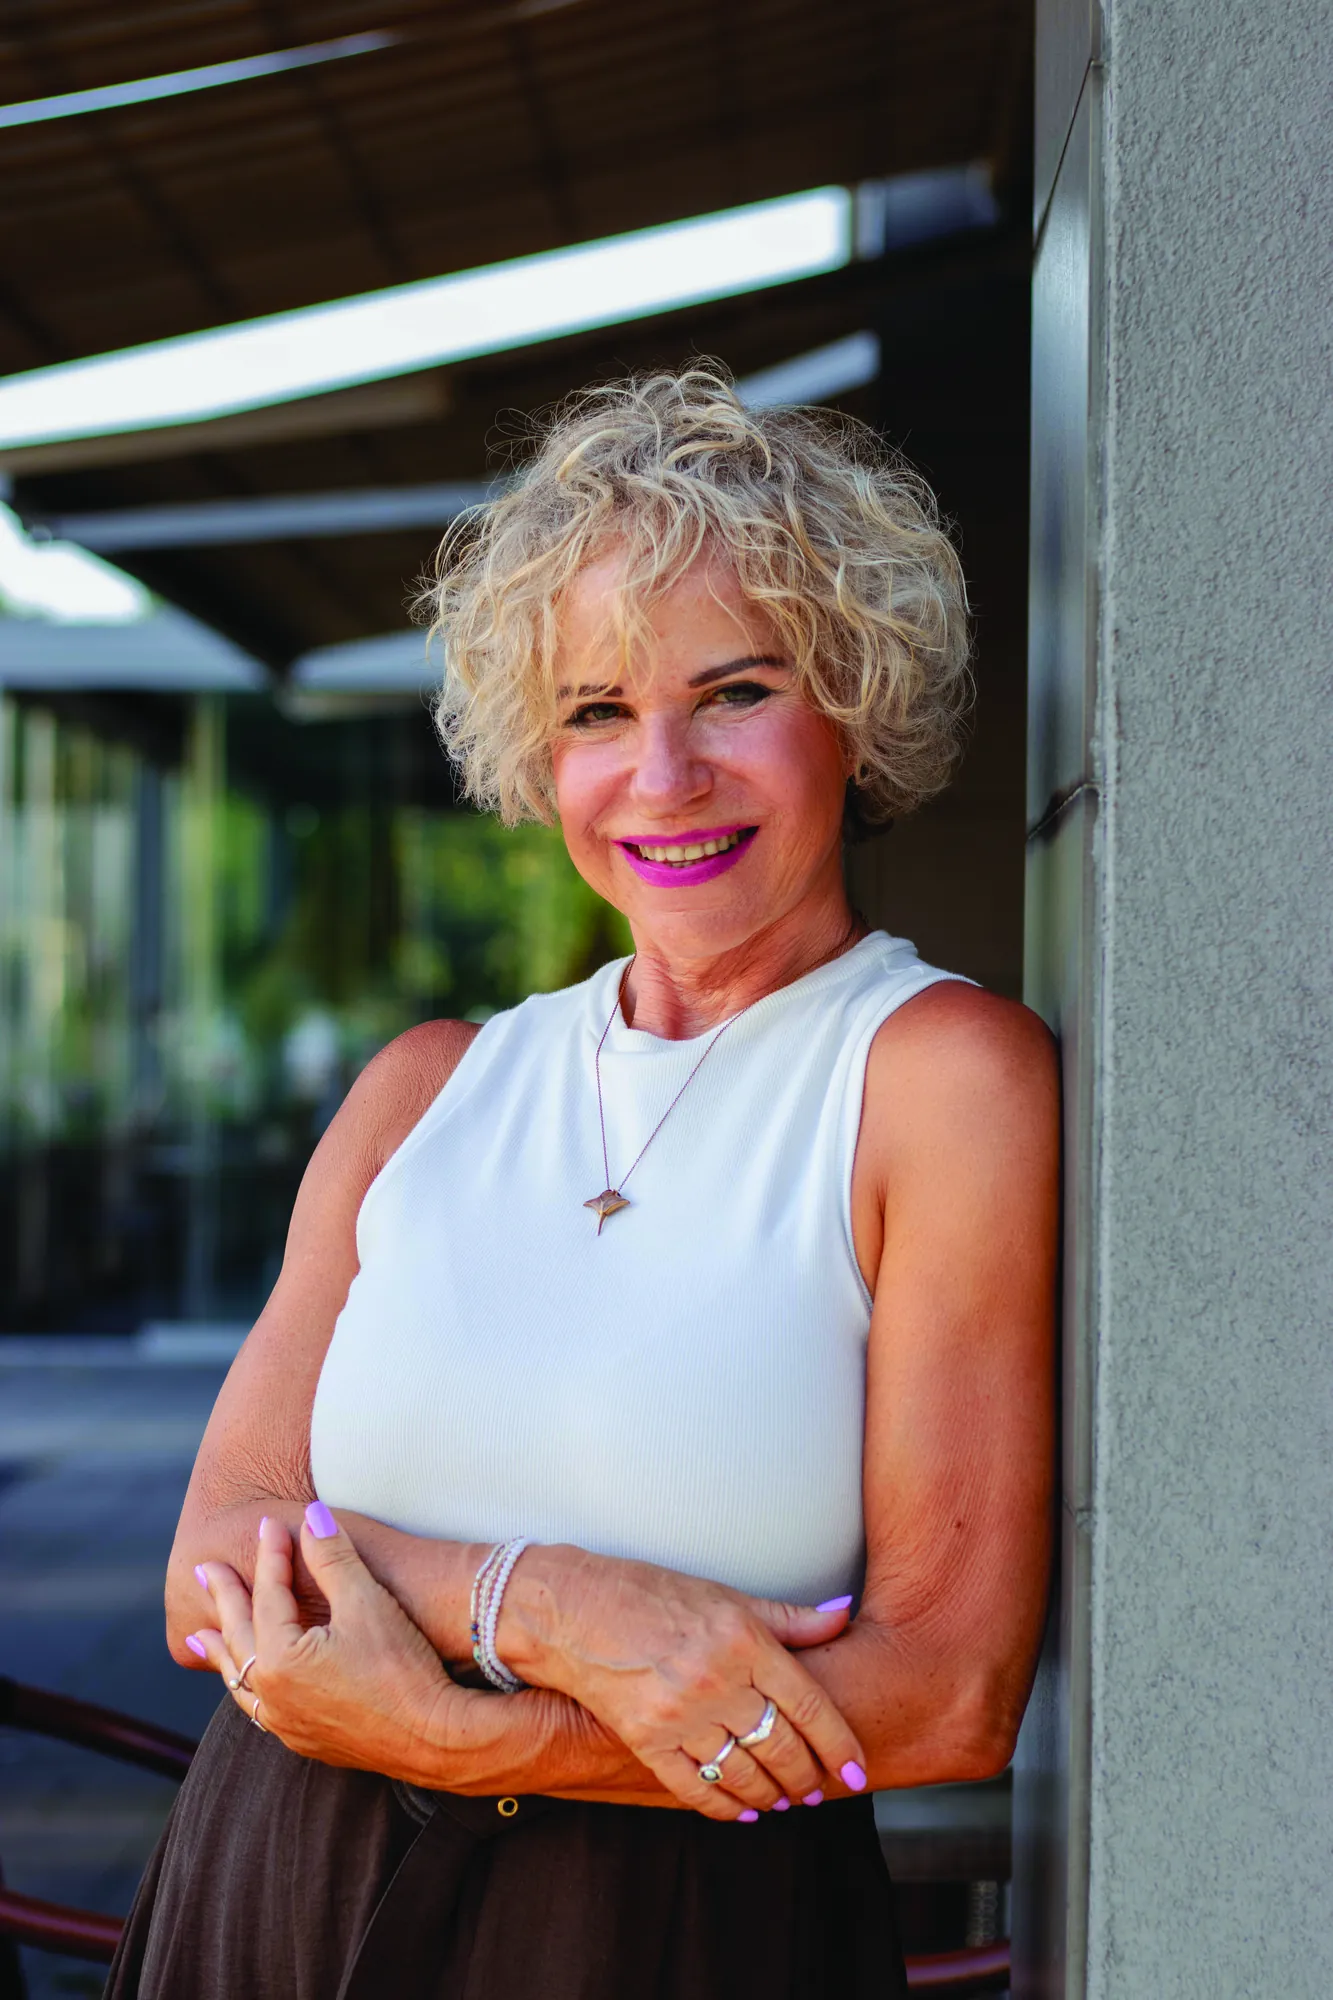
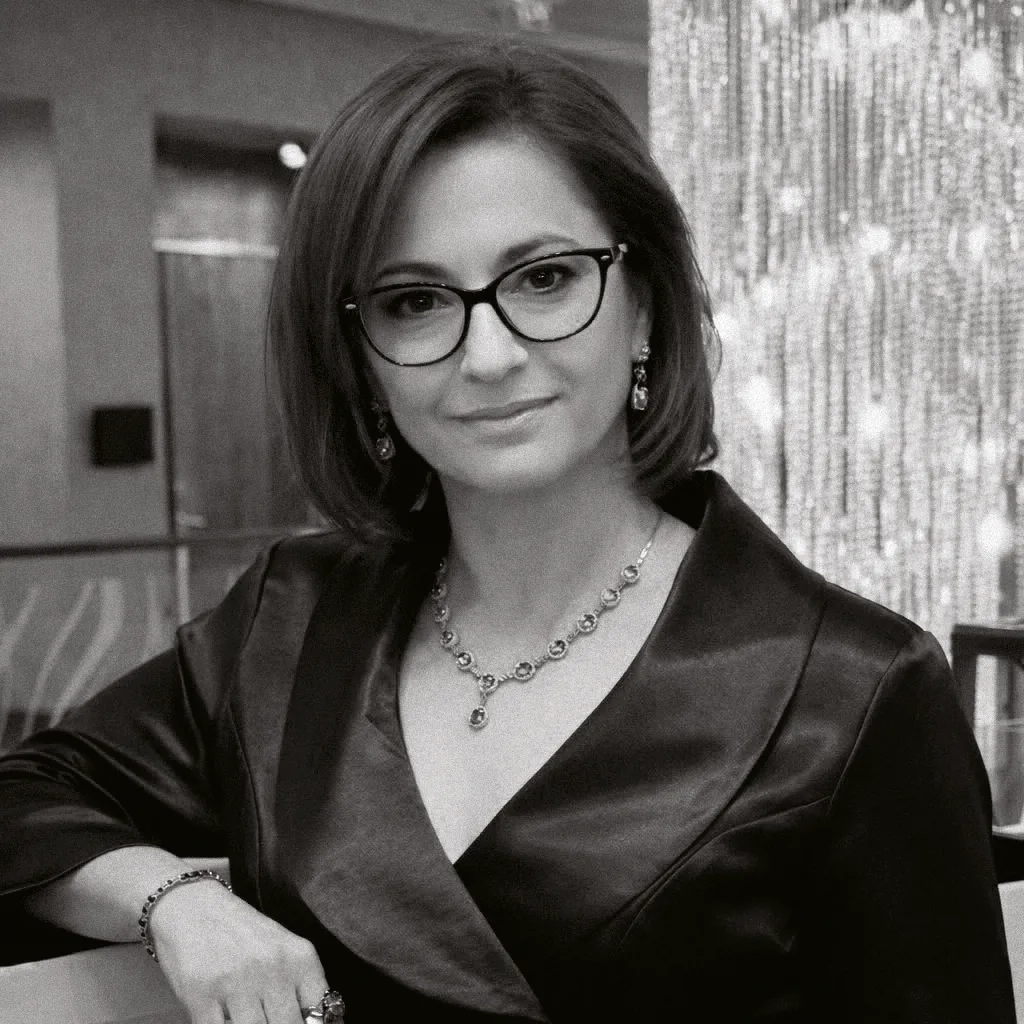
Vladěna Sasková
Vladěna Sasková působí na pozici ředitelky Odboru mezinárodní spolupráce a Evropské unie. Její odpovědností je mj. vyjednávání unijní legislativy, koordinace a sdílení informací s ostatními členskými státy i unijními institucemi a spolupráce s agenturou ENISA. Mezinárodní spolupráce v oblasti kybernetické bezpečnosti se však neomezuje pouze na EU, odbor má na starost také spolupráci v rámci NATO a s dalšími zeměmi z celého světa, zejména s těmi, v nichž má NÚKIB své atašé, tedy USA, Kanadou, Izraelem, Austrálií a dalšími zeměmi Indo-Pacifiku.
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB)
NÚKIB je ústředním správním orgánem pro kybernetickou bezpečnost včetně ochrany utajovaných informací v oblasti informačních a komunikačních systémů a kryptografické ochrany. Mimo to má na starosti problematiku veřejně regulované služby v rámci družicového systému Galileo. NÚKIB je odpovědný za dozor nad dodržováním zákona o kybernetické bezpečnosti a za poskytování metodické podpory subjektům, které do působnosti zákona spadají. Provozuje také tzv. vládní CERT tým, který v případě kybernetických incidentů pomáhá se zvládáním situace a navrácením napadených systémů do původního stavu.
Foto: NÚKIB